
אוטומציה למעקב לקוחות ב-CRM: מהצעה לביצוע מאומת
הסוכן כותב ״טופל״, והעובדת פותחת את כרטיס הלקוח כדי לבדוק מה הוא עשה.
היא מחפשת את השיחה האחרונה, בודקת למי הוקצתה המשימה ומנסה להבין אם ההודעה רק נוסחה או באמת נשלחה.
אוטומציה למעקב לקוחות ב-CRM צריכה לצמצם את הבירור הזה, לא להוסיף לו עוד מסך.
המאמר מציג תהליך עבודה להמחשה בעסק שירותים, על בסיס שאלות שעלו בשיחות אפיון ותיעוד ציבורי של מערכות קיימות.
זה אינו תיאור של הצלחה שנמדדה אצל לקוח, ואין כאן טענה על הטמעה שהושלמה, שעות שנחסכו או שיפור במכירות.
עיקרי הדברים
- מתחילים ממערכת ניהול הלקוחות והתזכורות שכבר עובדות בעסק.
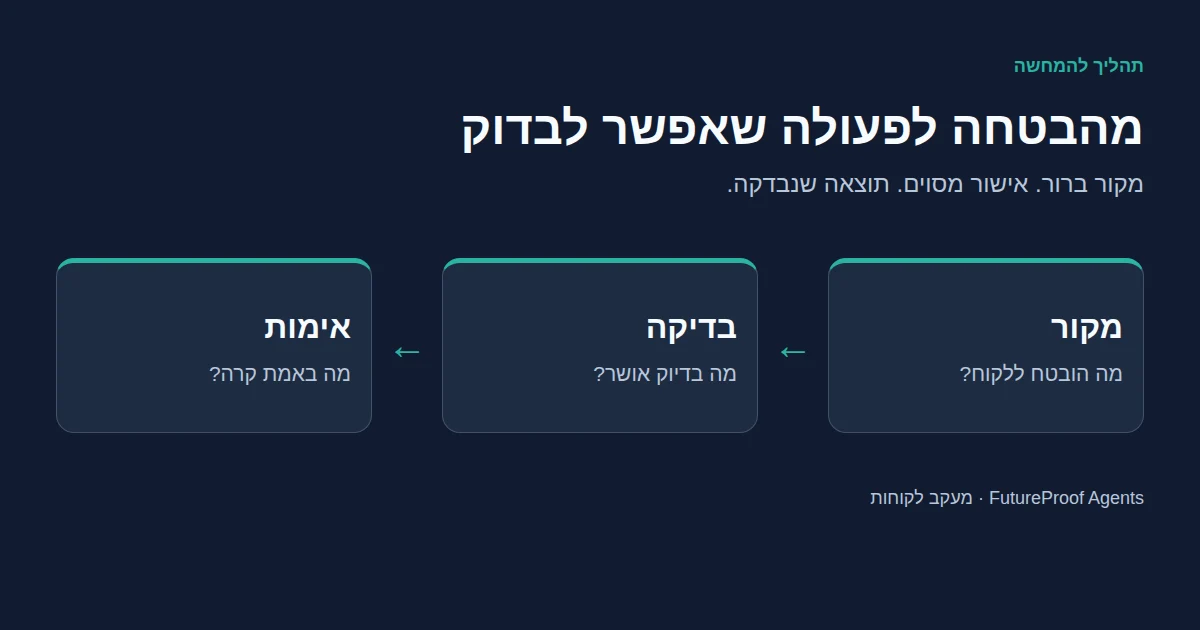
- מפרידים בין הצעת משימה, אישור שלה וביצוע שנבדק מול המערכת.
- מצמידים לכל פעולה מוצעת מקור ברור ואחראי מוגדר.
- בודקים מחדש את ההקשר אם הלקוח ענה או הרשומה השתנתה בזמן ההמתנה לאישור.
- כשלא ברור אם פעולה בוצעה, מבררים את התוצאה לפני שמנסים שוב.
- מודדים גם זמן בדיקה, תיקונים וטיפול בחריגים, ולא רק את מהירות כתיבת הטיוטה.
הבעיה היא מה שקורה בין השיחה למשימה
אפשר להחזיק מערכת מסודרת עם הצעות מחיר, לקוחות ותזכורות, ועדיין להסתמך על הזיכרון של המנהל כדי לחבר ביניהם.
עובד אחד זוכר הבטחה משיחה, עובדת אחרת קיבלה הודעה חדשה, וברשומה נשאר השלב הקודם.
בתהליך הידני מישהו צריך לקרוא, למצוא את הלקוח הנכון, לבדוק מה השתנה, להחליט אם עדיין צריך לחזור אליו ולהקצות את העבודה.
כתיבת ההודעה היא רק חלק מהעניין.
גם משפט פשוט כמו ״כמה מכרנו״ דורש הסכמה על מה סופרים.
עסקה שנסגרה, חשבונית שהופקה וכסף שנכנס הם אירועים שונים; תשובה שוטפת לא מחליפה הגדרה עסקית.
תקן IFRS 15, למשל, קושר הכרה בהכנסה לקיום מחויבויות ביצוע ולא רק לקבלת כסף.
זאת דוגמה לחשיבות של הגדרות, לא קביעה שהתקן חל על העסק שלכם או הנחיה חשבונאית.
במעקב לקוחות צריך להגדיר באותה רצינות מה נחשב ״טופל״.
טיוטה מוכנה, משימה שנוצרה ושיחה שהתקיימה אינם אותו דבר.
בודקים קודם מה כבר קיים
לפני שמוסיפים סוכן, ממפים את התהליך שהצוות עושה היום.
אם שדה מסודר ותזכורת רגילה פותרים את הבעיה, אין צורך לתת למודל להחליט מחדש בכל פעם.
אנתרופיק ממליצה להתחיל מפתרון פשוט ולהוסיף מורכבות כשהיא משפרת את הביצוע.
כלל ברור, כמו משימה פתוחה שעבר המועד המאושר שלה, מתאים לאוטומציה רגילה.
סוכן AI נעשה מעניין כשהקלט דורש פירוש: הודעה שמשנה התחייבות, סיכום שיחה עם כמה פעולות אפשריות או סתירה בין מקורות שצריך להציג לאדם.
גם את מנגנון האישורים לא חייבים לבנות מאפס.
n8n מאפשרת לעצור להפעלת כלי עד לאישור אנושי, וPower Automate כוללת תהליכי אישור.
אלה אפשרויות לבדיקה אם הן מתאימות לסביבה הקיימת, לא המלצה לרכוש עוד מנוי.
ההחלטה החשובה היא איזה מידע יוצג לאדם ואילו פעולות החיבור יורשה לבצע.
בונים רשומת פעולה שאפשר לבדוק
בגרסה הראשונה של תהליך ההמחשה, הסוכן קורא רק רשומות ושיחות שהוגדרו כחלק מהתחום המורשה ומכין הצעות למעקב.
הוא לא שולח הודעות ללקוחות ולא משנה התחייבויות מסחריות.
לכל הצעה מצמידים:
- מזהה קבוע של הלקוח והעסקה הקיימים במערכת.
- מקור ההבטחה ומועדו, לעיון רק של מי שמורשה לראות אותו.
- הפעולה הבאה והסבר קצר לצורך בה.
- אחראי אחד ומועד רק כשיש לו בסיס או כשאדם בחר אותו במפורש.
- סתירה, פרט חסר או סיבה לעצור.
- מצב הטיפול, ובהמשך מזהה הרשומה שנוצרה במערכת היעד.
הודעה בנוסח ״נדבר בהמשך״ לא הופכת מעצמה לפגישה ביום ראשון.
בקשה של לקוח להשהות את התהליך צריכה להשפיע על המעקב לפי מדיניות הקשר שהעסק קבע, גם אם תזכורת ישנה עדיין פתוחה.
זיהוי הלקוח קודם לפירוש העסקי של ההודעה.
התיעוד של HubSpot על רשומות כפולות מראה שכללי ההתאמה תלויים במזהים ובאופן יצירת הרשומה.
אין להניח שכל פעולה דרך חיבור תוכנה מקבלת את אותה הגנה שקיימת בממשק הידני.
כשיש כמה רשומות שמתאימות לכאורה לאותו לקוח, מעבירים את ההתלבטות לבדיקה במקום למזג על סמך דמיון בשמות.
אישור אנושי חייב להתייחס לפעולה מסוימת
ליד כפתור האישור צריכים להופיע היעד, תוכן הפעולה, המקור והשדות שעומדים להשתנות.
״לטפל בלקוח״ אינו תיאור מספק של מה שהעובדת מאשרת.
בתהליך המוצע האישור קשור לפעולה שנבדקה ולגרסת המידע הרלוונטי.
לפני הביצוע החיבור בודק אם הלקוח כבר ענה, אם עמית סיים את המשימה, אם האחראי התחלף או אם נוסח ההודעה השתנה.
שינוי מהותי מחזיר את ההצעה לבדיקה; אישור ישן לא עובר אוטומטית לפעולה חדשה.
כדאי לאכוף את הבדיקה בתהליך העבודה או במערכת היעד ככל שהדבר אפשרי, ולא להסתפק בהוראה למודל ״להיות זהיר״.
OWASP ממליצה להגביל הרשאות ויכולות ולאכוף את האישור במערכות שאליהן הסוכן פונה.
עוזר שנועד לקרוא מידע לא צריך לקבל דרך אותו כלי גם אפשרות למחוק או לשלוח.
גם לתור האישורים צריך אחראי ומסלול טיפול כשהוא אינו זמין.
אם בקשה פגה או לא נבדקה, היא נשארת גלויה כממתינה ומועברת לפי הנוהל שנקבע; היעדר תגובה אינו אישור.
בודקים מה קרה כשהחיבור נתקע
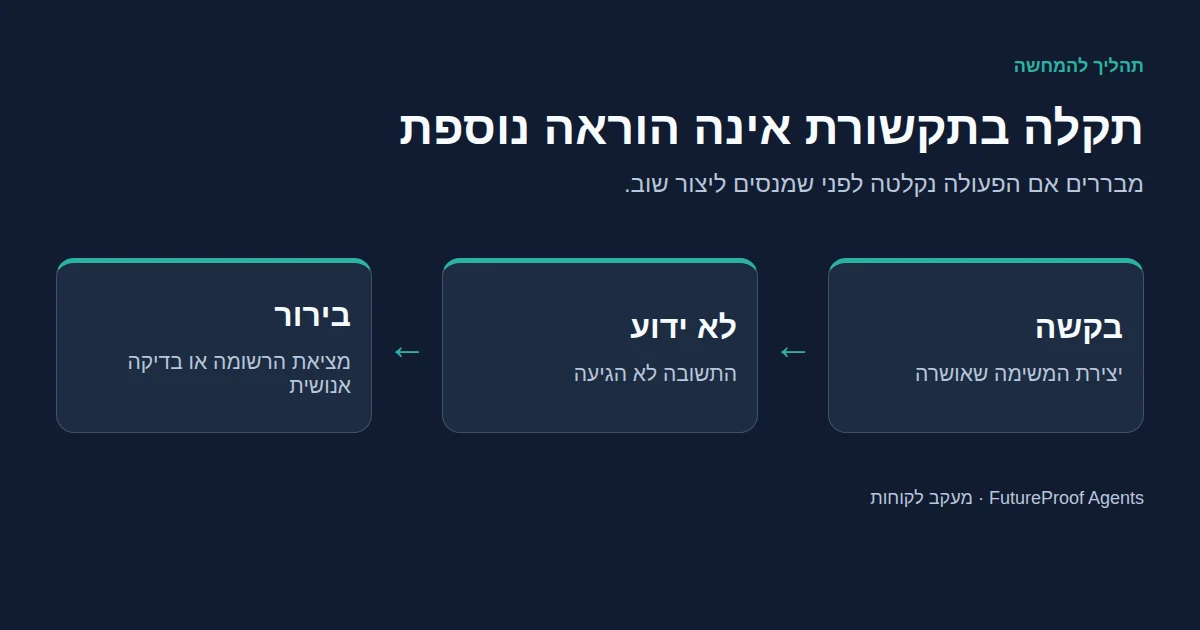
נניח שהחיבור ביקש ליצור משימה, ואז התקשורת נפלה.
ייתכן שהמערכת כבר יצרה אותה, ורק התשובה לא הגיעה בחזרה.
בקשת יצירה חוזרת עלולה להוסיף את אותה עבודה פעם נוספת.
בספריית ההנדסה של AWS מוסבר השימוש במזהה בקשה קבוע כדי שניסיונות חוזרים ייצגו את אותה פעולה, כשממשק השירות תומך בהתחייבות הזאת.
בתכנון שלנו מזהים את הפעולה לפי רשומת היעד, הפעולה המבוקשת וגרסת המקור הרלוונטית.
כלל ייחודיות מקומי, למשל באמצעות אילוצי ייחודיות ב-PostgreSQL, יכול למנוע משני תהליכים לקחת במקביל את אותה בקשה.
הוא לא מבטיח שהשירות החיצוני יבצע אותה בדיוק פעם אחת.
אם מערכת היעד מספקת מנגנון למניעת ביצוע כפול, משתמשים בו ושומרים את המזהה שהחזירה.
אם תוצאת הביצוע אינה ברורה ואין דרך אמינה לברר אותה, מסמנים ״תוצאה לא ידועה״ ומעבירים לבדיקה במקום לנסות שוב אוטומטית.
גם אחרי תשובת הצלחה קוראים את הרשומה שנוצרה ובודקים את הפרטים החשובים.
ממשק המשימות של HubSpot, לדוגמה, כולל יצירה, שיוך לרשומות וקריאה חוזרת לפי מזהה משימה.
בודקים שהאחראי, המועד והלקוח הם אלה שאושרו.
רשומה שקיימת במערכת מוכיחה שהעדכון נקלט, לא שהעובד כבר ביצע את השיחה עם הלקוח.
מודדים מול העבודה הידנית
מתחילים במצב שבו הסוכן מציע והצוות ממשיך לבצע את העבודה האמיתית בדרך הקיימת.
מספר קטן של דוגמאות מתאים לאיתור תקלות ברורות, אבל אינו מספיק כדי להעריך אמינות או טעויות נדירות.
בונים אוסף בדיקה מייצג עם עבודה רגילה, חריגים וחלק נפרד שלא שימש לשיפור ההוראות.
אדם שמכיר את התהליך מסמן מראש מה היתה ההחלטה הנכונה ואיזה מקור תומך בה.
מכניסים גם מקרים שבהם ההחלטה הנכונה היא לא לעשות דבר.
בין היתר בודקים:
- לקוח שענה אחרי הכנת ההצעה.
- משימה שעמית סיים בזמן ההמתנה לאישור.
- כמה רשומות שמתאימות לאותה שיחה.
- מועד או אחראי שלא נקבעו.
- הודעה ישנה שנקלטת שוב או תהליך שמופעל מחדש.
- בקשת יצירה שהסתיימה בלי תשובה ברורה.
- הוראה בתוך מסמך שצריך להתייחס אליה כתוכן לא מהימן, ולא כהרשאה לפעולה.
מודדים משימות נחוצות שהסוכן החמיץ לצד הצעות מיותרות שיצר.
מפרידים בין שיוך ללקוח שגוי, המצאת מועד, פעולה כפולה, תוצאה לא ידועה וניסיון לפעולה לא מורשית.
במדידת הזמן כוללים בדיקה, תיקונים, טיפול בחריגים ותחזוקה שוטפת מול זמן העבודה הידנית.
אם מודדים רק כמה מהר נכתבה הודעה, מתעלמים מהעבודה שהמערכת אמורה לחסוך.
קובעים מראש תנאי קבלה ועצירה לפי הנזק האפשרי של כל סוג תקלה.
שליחה לא מורשית או חשיפת מידע לא נעלמות בתוך ממוצע של הרבה תזכורות שנוסחו היטב.
מסגרת ניהול הסיכונים של NIST יכולה לסייע בארגון הבדיקה; שימוש בה אינו הסמכה של המערכת.
איך יכולה להיראות גרסה ראשונה מועילה
גרסה ראשונה יכולה להכין משימות עם מקור ברור לצוות אחד ובשלב אחד של תהליך המכירה, עם בדיקה אנושית ואימות העדכון במערכת.
את הקשר עם הלקוחות משאירים בידי הצוות עד שיש החלטה נפרדת ומבוססת לגבי סוג מסוים של תקשורת שאפשר להפקיד בידי האוטומציה.
אם בדיקת ההצעות אורכת יותר מהעבודה הידנית, מצמצמים את משימת הפירוש או משפרים את הרשומות לפני שמרחיבים הרשאות.
אם לא ברור מי מטפל בחריגים, פותרים קודם את השאלה הניהולית הזאת.
להעמקה במקורות המידע שמזינים את התהליך, ראו את המדריך להפיכת תמלולי פגישות למאגר ידע.
ההחלטה של המנהל היא אם התהליך המצומצם הזה משפר את המעקב במחיר כולל סביר.
בבדיקת ההדגמה הבאה בקשו לראות את ההתחייבות המקורית, את הפעולה שאושרה ואת הרשומה שמראה מה קרה אחריה.
תובנות AI למנהלים בכירים
הגישו מועמדות לניוזלטר המנהלים של FutureProof Agents לניתוחים מעשיים של הטמעת AI והחלטות תפעוליות.
ההצטרפות מחייבת אישור אישי של יובל ואימות כתובת האימייל; הגשת מועמדות אינה הרשמה אוטומטית.
מקורות
אלפי בונים כבר בפנים. שאלות, פרויקטים, ומה שעובד באמת.
GPT-6 Astra: כל מה שצריך לדעת (מדריך 2026, דוגמאות אמיתיות, מחירים, ואיך אנחנו מטמיעים אותו בארגונים)
מה זה GPT-6 Astra, כמה הוא עולה, איך עובדת הפעלת המחשב, 12 דוגמאות אמיתיות עם זמן וכסף, ואיך אנחנו מטמיעים אותו בתוך ארגונים.
איך בונים ומעצבים משחקים עם GPT-6 Astra: 14 משחקים, טיל אחד ומשחק דארק סולס ב250 דולר
14 משחקים שנבנו עם GPT-6 Astra בשבוע אחד: כמה זמן זה לוקח, כמה זה עולה, אילו פרומפטים עבדו, למה המשחק היפה לא היה הכיפי, ומה נשאר לבן אדם.
האם OpenClaw מאובטח? הערכת סיכונים מעשית לעסק
אבטחת OpenClaw לפי גרסה, הרשאות, בידוד וזרימת מידע. מדריך למנהלים עם התרעות מאומתות, תהליך עבודה להמחשה ותוכנית בדיקה לפני שימוש עסקי.