
תנאי אבטחה בסיסיים לסוכני AI: צ'קליסט חינמי לעסקים, בענן ובשרת מקומי
24 במרץ 2026. קאלום מקמהון, מהנדס בחברת FutureSearch, בודק תוסף קטן ל Cursor.
תוך שניות הזיכרון של המחשב מתמלא, והמכונה קורסת.
הוא מתחיל לחפור ומוצא קובץ שלא אמור להיות שם, בתוך ספרייה בשם LiteLLM.
זו הספרייה שדרכה המון חברות מחברות את המערכות שלהן ל GPT, לקלוד ולג’מיני. מורידים אותה בערך 3.4 מיליון פעמים ביום.
הקובץ אסף כל מפתח שמצא על המחשב.
גישה לענן של אמזון, גוגל ומיקרוסופט. מפתחות SSH לשרתים. סיסמאות של מערכות פנימיות. ומפתחות API של המודלים עצמם.
כתבתי על זה פוסט בפייסבוק, והבטחתי צ’קליסט לכל מי שיגיב “מפתחות”.
זה המדריך לתנאי אבטחה בסיסיים לסוכני AI: מה חייב להיות במקום לפני שנותנים לסוכן או למודל לגעת במידע של העסק, למה בניתי את הצ’קליסט, ואיך משתמשים בו גם אם אתם לא אנשי טכנולוגיה.
הצ’קליסט עצמו חינמי ופתוח ב GitHub: github.com/Yuvalkesh/ai-security-checklist
לפני הכל: אני לא מומחה אבטחה
חשוב לי להגיד את זה בשורה הראשונה ולא באותיות קטנות בסוף.
אני בונה מערכות AI לעסקים. אני לא חוקר אבטחה, לא בודק חדירות ולא יועץ סייבר.
הצ’קליסט הזה לא מבטיח שלא יפרצו לכם.
הוא מה שאני הייתי רוצה שמנכ“ל או מנהלת תפעול יחזיקו ביד לפני שהם מאשרים הטמעת AI: רשימה של שאלות, בשפה שאפשר להבין, שמכריחה את מי שבונה לכם את המערכת להראות ראיה ולא להגיד “סמכו עליי”.
אם אתם מטפלים במידע רפואי, פיננסי, ביטחוני, או כל דבר שדליפה שלו תעלה לכם ביוקר, תביאו מומחה אבטחה אמיתי. הצ’קליסט יעזור לכם לדבר איתו.
מה קרה בפריצת LiteLLM, בשפה של בני אדם
ההאקרים לא פרצו ל LiteLLM ישירות.
הם נכנסו דרך Trivy, כלי קוד פתוח לסריקת אבטחה.
הכלי שהיה אמור לחפש חורים בקוד של LiteLLM הוא זה שגנב להם את המפתח לפרסום הספרייה.
כמו לגלות שהמאבטח בכניסה לקניון הוא זה שמרוקן את החנויות בלילה.
באותו זמן התנוססו על האתר של LiteLLM שני תגי אבטחה, SOC 2 ו ISO 27001. את שניהם הם קיבלו דרך Delve, סטארטאפ שמואשם בהנפקת אישורי תאימות על בסיס נתונים מפוברקים. החברה מכחישה.
ומה שהציל את כולם זה באג.
הנוזקה שכפלה את עצמה בלי סוף עד שהמחשב של קאלום נחנק. אם ההאקר היה כותב קוד נקי יותר, היא הייתה ממשיכה לאסוף מפתחות בשקט.
באוגוסט חברת CloudSEK שחזרה את היקף החשיפה: יותר מ2,500 חברות, ביניהן סמסונג, סיסקו, דלויט ופדקס.
מה זה אומר למי שלא כותב קוד: מערכת AI היא לא רק המודל. היא עשרות רכיבים שמישהו אחר כתב, וכל אחד מהם יכול להיות הדלת האחורית. גם הרכיב שתפקידו לשמור עליכם.
“נריץ מודל מקומי ושום מידע לא יוצא מהבניין”
זו התגובה הטבעית של כל מנכ“ל שקורא את הסיפור הזה. חאלס עם הענן.
סמסונג, אגב, כבר הייתה בסרט הזה.
ב2023, תוך 20 יום מהרגע שאישרה לעובדים להשתמש ב ChatGPT, נרשמו אצלה שלוש דליפות, כולל קוד מקור מחטיבת השבבים. כמה שבועות אחר כך היא אסרה על העובדים להשתמש בכלים כאלה במכשירי החברה.
אממה, מודל מקומי לא פותר את הבעיה. הוא מזיז אותה.
ב17 בספטמבר 2026 דווח על ממצאים של חברת Oasis Security על LocalAI, תוכנת קוד פתוח להרצת מודלים על שרת פרטי.
243 שרתים כאלה עמדו פתוחים לאינטרנט בלי סיסמה.
230 מהם היו ניתנים לפריצה.
על 23 ההאקרים השיגו הרשאות מלאות.
אחד היעדים היה תחנת עבודה שקשורה לצבא התאילנדי, וממנה הם הוציאו מידע. בסך הכל הם אספו 127 רשומות של מפתחות גישה לענן של אמזון.
השרת שנועד להרחיק את המידע מהענן הדליף את המפתחות לענן.
וזה לא מקרה בודד. בינואר SentinelOne ו Censys מצאו 175 אלף שרתי Ollama, עוד תוכנה פופולרית להרצת מודלים מקומיים, חשופים לאינטרנט ב130 מדינות.
כמעט חצי מהם יכולים להפעיל כלים. כלומר לא רק לכתוב טקסט, אלא גם לבצע פעולות על המערכת.
הבעיה אף פעם לא הייתה ענן מול מקומי
הבעיה היא איפה יושבים המפתחות ומי יכול לדבר עם המודל.
בדוח של IBM מיולי 2026, 21% מהארגונים שנפרצו חוו תקרית במודלים או באפליקציות AI שלהם, לעומת 13% שנה קודם.
ב92% מהמקרים האלה לא היו בקרות גישה מסודרות.
כלומר, ברוב המקרים ההאקרים לא היו צריכים להיות גאונים. הדלת פשוט הייתה פתוחה.
בכל אפיון שאני עושה, השאלה הראשונה של הלקוח היא “הדאטה שלנו יוצא החוצה?”.
ועד לא מזמן עניתי “אפשר לשקול לשים מודל מקומי וזהו”, ועברתי לשקף הבא.
היום אני שואל שלוש שאלות אחרות.
למה סוכני AI צריכים יותר אבטחה מצ’אטבוט
צ’אטבוט עונה. סוכן AI עושה.
הוא קורא מיילים, פותח קבצים, מעדכן CRM, שולח הודעות ומריץ פקודות. כל יכולת כזו היא הרשאה, וכל הרשאה היא עוד דלת.
זה בדיוק הנתון הכי מדאיג בממצאי Ollama: כמעט חצי מהשרתים החשופים יכולים להפעיל כלים. מי שמגיע אליהם לא רק מקבל טקסט. הוא מקבל ידיים.
ויש בעיה שלא קיימת בתוכנה רגילה. סוכן קורא מסמכים, אתרים ומיילים שמישהו אחר כתב, ובתוכם יכולה להסתתר הוראה. OWASP מדרגים את הזרקת ההוראות כסיכון מספר אחת במערכות מבוססות מודלי שפה.
לכן תנאי האבטחה לסוכן כוללים, מעבר לשלוש השאלות למטה, עוד שלושה דברים פשוטים להבנה: הרשאות רק למה שהמשימה צריכה, אישור של בן אדם לפני פעולה רגישה כמו תשלום או שליחה החוצה, ודרך לכבות את הסוכן בלי לבקש ממנו.
כתבתי על זה לעומק במדריך האם OpenClaw מאובטח, ועל האפשרות להריץ סוכנים על שרת משלכם במדריך להריץ סוכני AI בענן 24/7.
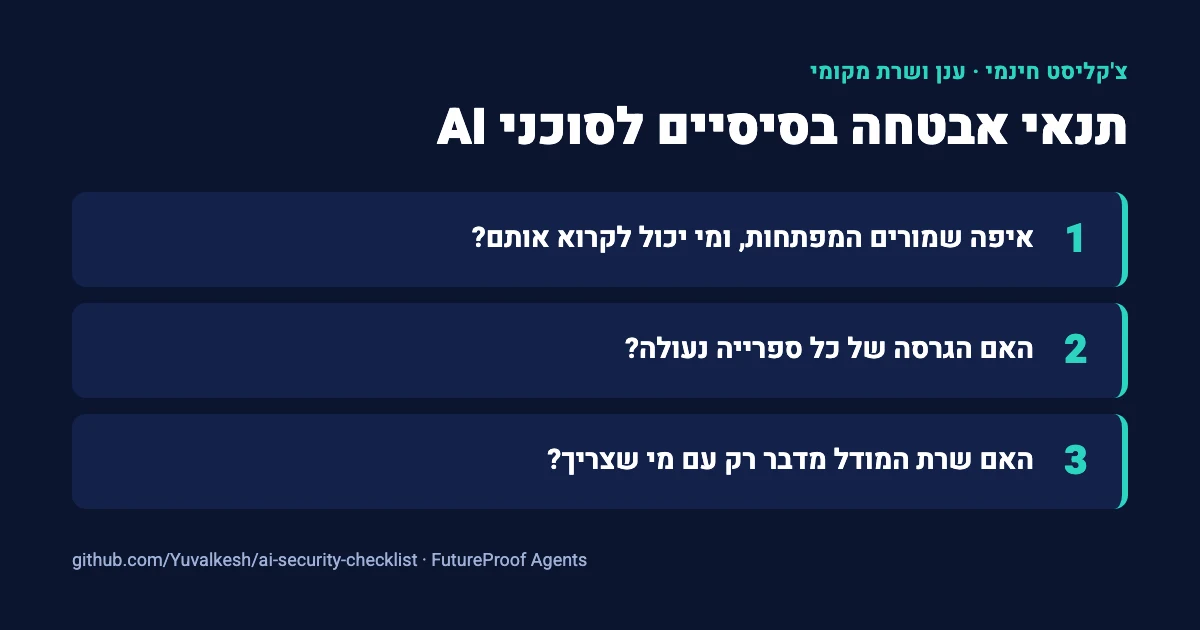
3 תנאי אבטחה בסיסיים לסוכני AI (ולכל הטמעת AI בארגון)
אתם לא צריכים להבין את התשובה הטכנית. אתם צריכים לדעת לשאול, ולבקש שיראו לכם.
1. איפה שמורים המפתחות, ומי יכול לקרוא אותם?
מפתח API הוא כמו כרטיס אשראי של החברה בלי מסגרת. מי שמחזיק אותו יכול להשתמש בשירות על חשבונכם, ולפעמים גם לקרוא את המידע שלכם.
בפריצת LiteLLM, הנוזקה פשוט אספה כל מפתח שישב על המחשב.
מה לבקש לראות: רשימה של כל המפתחות שהמערכת משתמשת בהם, איפה כל אחד שמור, ומה בדיוק הוא מרשה לעשות. מפתח שיכול “הכל” הוא סימן אזהרה. ותשאלו גם: אם המפתח נגנב מחר בבוקר, כמה זמן לוקח לבטל אותו?
2. האם הגרסה של כל ספרייה נעולה, או שכל התקנה מושכת את האחרונה?
מערכת AI בנויה מעשרות חלקים שאנשים אחרים כתבו. אם בכל התקנה המערכת מושכת אוטומטית את הגרסה הכי חדשה של כל חלק, ומישהו הרעיל את הגרסה הזאת, אתם מקבלים את הרעל הביתה.
זה בדיוק מה שקרה עם LiteLLM. מי שנעל גרסה ישנה ובדוקה לא נפגע באותו יום.
מה לבקש לראות: קובץ נעילה (lockfile) שמגדיר בדיוק איזו גרסה של כל רכיב מותקנת, ומי אחראי לעדכן אותן ומתי.
3. האם השרת של המודל מדבר רק עם מי שצריך, או עם כל האינטרנט?
זה הלקח של LocalAI ו Ollama. שרת “פרטי” שפתוח לאינטרנט בלי סיסמה הוא לא פרטי. הוא פשוט עוד לא נמצא.
מה לבקש לראות: בדיקה מבחוץ שמראה שאי אפשר להגיע למודל בלי הזדהות, ורשימה של כל המקומות שהמערכת מורשית לשלוח אליהם מידע.
צ’קליסט אבטחת סוכני AI: 60 בקרות, 12 שאלות, חינם
שלוש השאלות הן ההתחלה. בשביל ההמשך בניתי ריפו פתוח ב GitHub:
github.com/Yuvalkesh/ai-security-checklist
הוא כתוב באנגלית, לא דורש התקנה, לא אוסף שום מידע ולא מתחבר לשום חשבון. אלה קבצי טקסט שאפשר לקרוא בדפדפן.
מה יש בפנים:
| מה אתם צריכים | איפה זה בריפו |
|---|---|
| שיחה ראשונה בין ההנהלה לצוות הטכני | 12 השאלות החיוניות |
| סקירה מלאה של הטמעה | הצ’קליסט המלא, 60 בקרות |
| שאלות לספק AI, אחסון או אינטגרציה | שאלון ספקים |
| מה עושים כשחושדים שמפתח דלף | תוכנית תגובה לאירוע |
| תיעוד של מי אחראי על מה, ומה נבדק | תבנית הערכה |
אם יש לכם 20 דקות, תתחילו מ12 השאלות. הן מכסות, בין השאר:
- האם יש בעלים למערכת, ואפשר לכבות אותה בלי תלות ב AI?
- האם אנחנו יודעים לאן המידע שלנו הולך, כולל לוגים וגיבויים?
- האם ה AI יכול לקרוא מפתחות שלא אמור לראות?
- האם מסמך או תשובה של כלי חיצוני יכולים לתת לסוכן הרשאות חדשות?
- האם משתמש אחד יכול לשלוף מידע של משתמש אחר?
- האם נדע לזהות בעיה ולהתאושש ממנה בצורה נקייה?
הכלל הכי חשוב בכל הצ’קליסט: “אנחנו חושבים שכן” זו לא תשובה. זה סעיף פתוח.
תשובה טובה נשמעת ככה: “למשתמש של המערכת אין הרשאה לשנות הרשאות. בדקנו את זה אתמול, והנה הבקשה שנחסמה.”
איך בודקים אבטחה של סוכן AI עם Claude Code
אם אתם או מישהו בצוות עובדים עם Claude Code, אפשר לטעון את הריפו לתוכו, לתת לו לעבור על הפרויקט שלכם, ובאותה הזדמנות ללמוד איך צ’קליסט כזה בנוי.
שלב 1: להוריד את הצ’קליסט ליד הפרויקט
פותחים טרמינל בתיקייה שמעל הפרויקט ומריצים:
git clone https://github.com/Yuvalkesh/ai-security-checklist.gitלא מכירים git? אפשר גם להוריד ZIP ולחלץ אותו לאותה תיקייה.
שלב 2: לפתוח את Claude Code בפרויקט ולבקש סקירה
נכנסים לתיקיית הפרויקט, מפעילים Claude Code ומדביקים:
קרא את הצ’קליסט בתיקייה ../ai-security-checklist, התחל מ README ו QUICKSTART. עבור על 12 השאלות מול הפרויקט הזה. לכל שאלה תגיד שלושה דברים: מה מצאת בקוד, מה אי אפשר לדעת מהקוד לבד, ומה צריך לשאול את הספק או את צוות הפיתוח. אל תשנה שום קובץ, אל תריץ פקודות שמתחברות לשרתים, ואל תציג ערכים של מפתחות שתמצא, רק איפה הם יושבים.
Claude Code יודע לקרוא קוד. הוא ימצא מפתחות שנשכחו בקבצים, ספריות בלי גרסה נעולה, והגדרות שפותחות שרת לכל העולם.
מה שהוא לא יודע: מה באמת רץ אצלכם בענן, איזה פורט פתוח בפועל, ומי קיבל גישה בלי לתעד. בשביל זה בדיוק יש בתשובה שלו את החלק של “מה צריך לשאול”.
שלב 3: להפוך ממצאים לרשימת משימות
לכל שאלה שלא עברה, תכתוב משימה אחת: מה לתקן, מי אחראי לפי מה שאתה רואה בפרויקט, ומה ייחשב הוכחה שזה תוקן. תשמור את זה בקובץ בתוך הפרויקט, לא בתיקיית הצ’קליסט.
ואז לתקן, אחד אחד, עם בדיקה אחרי כל תיקון.
שלב 4: ללמוד איך הצ’קליסט בנוי
זה החלק שאני הכי אוהב. הריפו בנוי כך שאפשר ללמוד ממנו:
תסביר לי איך הריפו הזה בנוי, כאילו אני מנהל ולא מפתח. מה ההבדל בין QUICKSTART, CHECKLIST ו controls.json? מה זה בקרת P0 ולמה היא חוסמת השקה? ותן לי דוגמה לבקרה אחת מכל תחום.
קובץ controls.json מכיל את כל 60 הבקרות בפורמט שמחשב יכול לקרוא. אם אתם בונים כלים פנימיים, אפשר לבקש מ Claude Code לבנות מעליו טופס בדיקה פנימי, דשבורד מעקב, או סקיל שמריץ את 12 השאלות על כל פרויקט חדש.
שני כללים שאסור לדלג עליהם
התוצאות נשארות פרטיות. הצ’קליסט ציבורי. הממצאים שלכם לא. אל תעלו אותם ל GitHub ציבורי, אל תפתחו issue עם פרטים על המערכת שלכם, ואל תדביקו מפתחות אמיתיים לשום צ’אט, כולל Claude.
Claude Code הוא עוזר, לא בודק אבטחה. הוא יכול לפספס, והוא יכול לטעות בביטחון מלא. הוא מצוין בלהגיד לכם איפה להסתכל. הוא לא ההוכחה שהכל תקין.
מה הצ’קליסט לא עושה
כדי שיהיה ברור:
- הוא לא סורק אוטומטי. הוא לא בודק את המערכת שלכם לבד.
- הוא לא הסמכה ולא תחליף ל SOC 2, ISO 27001 או בדיקת חדירות.
- הוא לא מבטיח שלא יפרצו לכם. שום רשימה לא מבטיחה את זה.
- מעבר על כל הסעיפים לא אומר כלום אם אין ראיה מאחורי כל סימון.
מה שהוא כן עושה: מחליף את “אנחנו מאובטחים” בשאלות שאפשר לבדוק, עם בעלים, תאריך וראיה.
שאלות נפוצות
מה תנאי האבטחה הבסיסיים לסוכני AI?
שלושה לפני הכל: לדעת איפה המפתחות ומי יכול לקרוא אותם, לנעול גרסאות של כל רכיב, ולוודא שהשרת מדבר רק עם מי שצריך. ובסוכן, שיכול לפעול ולא רק לכתוב, גם הרשאות מצומצמות למשימה, אישור אנושי לפעולות רגישות וכפתור כיבוי.
האם מודל מקומי בטוח יותר מ AI בענן?
לא אוטומטית. מודל מקומי מונע שליחה של המידע לספק חיצוני, אבל אם השרת פתוח לאינטרנט בלי סיסמה, או אם שמורים עליו מפתחות לענן, הוא יכול לדלוף בדיוק כמו מערכת בענן. המקרים של LocalAI ו Ollama מ2026 הם בדיוק זה.
האם תגי SOC 2 ו ISO 27001 מבטיחים שהמערכת מאובטחת?
לא. LiteLLM הציגה את שני התגים באותו זמן שהספרייה שלה נפרצה. תג הוא טענה על תהליך. הוא לא אומר כלום על ההגדרות אצלכם.
אני לא טכנולוגי. אפשר להשתמש בצ’קליסט בלי מפתח?
כן. 12 השאלות כתובות כך שמנהל יכול לשאול אותן בפגישה. את התשובות, והראיות, צריך לספק מי שבנה את המערכת.
כמה זמן לוקח לעבור על הצ’קליסט?
12 השאלות: שיחה של שעה עם הצוות הטכני. הצ’קליסט המלא, 60 בקרות: תלוי בגודל המערכת, בדרך כלל כמה ימים של עבודה.
ואם אתם רוצים שמישהו יעבור על זה איתכם
ב FutureProof Agents אנחנו בונים מערכות AI לעסקים, מהאפיון ועד מערכת שרצה אצלכם, ואלה השאלות שאנחנו שואלים בכל אפיון.
רוצים להתייעץ? דברו איתי בוואטסאפ.
קאלום מקמהון גילה את הפריצה כי המחשב שלו נתקע.
יש חברות שבודקות איפה המפתחות שלהן, ויש חברות שמחכות שההאקר הבא יכתוב באג.
מקורות
- FutureSearch · LiteLLM PyPI supply chain attack · https://futuresearch.ai/blog/litellm-pypi-supply-chain-attack/
- Snyk · Poisoned security scanner backdooring LiteLLM · https://snyk.io/blog/poisoned-security-scanner-backdooring-litellm/
- Cycode · LiteLLM supply chain attack · https://cycode.com/blog/lite-llm-supply-chain-attack/
- TechCrunch · Delve did the security compliance on LiteLLM · https://techcrunch.com/2026/03/26/delve-did-the-security-compliance-on-litellm-an-ai-project-hit-by-malware/
- CloudSEK · AI supply chain breach, 2,500 companies · https://www.cloudsek.com/blog/ai-supply-chain-breach-2500-companies-434000-cicd-pipelines
- The Hacker News · LocalAI campaign (Oasis Security), ThreatsDay · https://thehackernews.com/2026/09/threatsday-self-rewriting-agents-800.html
- The Hacker News · 175,000 publicly exposed Ollama servers · https://thehackernews.com/2026/01/researchers-find-175000-publicly.html
- Bloomberg · Samsung bans ChatGPT after leak · https://www.bloomberg.com/news/articles/2023-05-02/samsung-bans-chatgpt-and-other-generative-ai-use-by-staff-after-leak
- AI Incident Database · Samsung ChatGPT leaks · https://incidentdatabase.ai/cite/768/
- Help Net Security · IBM Cost of a Data Breach 2026 · https://www.helpnetsecurity.com/2026/07/30/ibm-cost-of-a-data-breach-2026/
- Cybersecurity Insiders · IBM 2026, AI access controls · https://www.cybersecurity-insiders.com/ibm-2026-data-breach-ai-access-controls/
- OWASP · LLM01 Prompt Injection · https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- FutureProof Agents · AI Security Checklist · https://github.com/Yuvalkesh/ai-security-checklist
אלפי בונים כבר בפנים. שאלות, פרויקטים, ומה שעובד באמת.
עריכת סרטונים עם GPT-6 Astra: כל תהליך הטיקטוק שלי (והסקיל להורדה בחינם)
איך אני עורך סרטוני טיקטוק עם GPT-6 Astra בתוך Codex: טלפרומפטר שהסוכן בנה, תסריטים שנטענים לטלפון לבד, עריכה בפקודה אחת, והסקיל בחינם.
סיכום פגישות עם AI: מה עושים עם התמלול אחרי הפגישה
סיכום פגישות עם AI הוא רק ההתחלה. ככה אני מקליט, מתמלל ומפעיל סקיל אחר על כל סוג שיחה: CRM, הצעת מחיר, מסמך אפיון ותוכן.
מקרי שימוש ב־Jev: מה באמת בנו עם מודל ההחלטות של TypeSafe AI בשבוע הראשון (מדריך שטח, מספרים, והלוג של השער שלנו)
מקרי שימוש ב־Jev מהשבוע הראשון: שערי בטיחות לסוכנים, ניתוב מודלים, דחיסת הקשר, מיון פניות, בדיקות איכות. מספרים אמיתיים, הביקורת, והלוג שלנו.